Menu
fermer

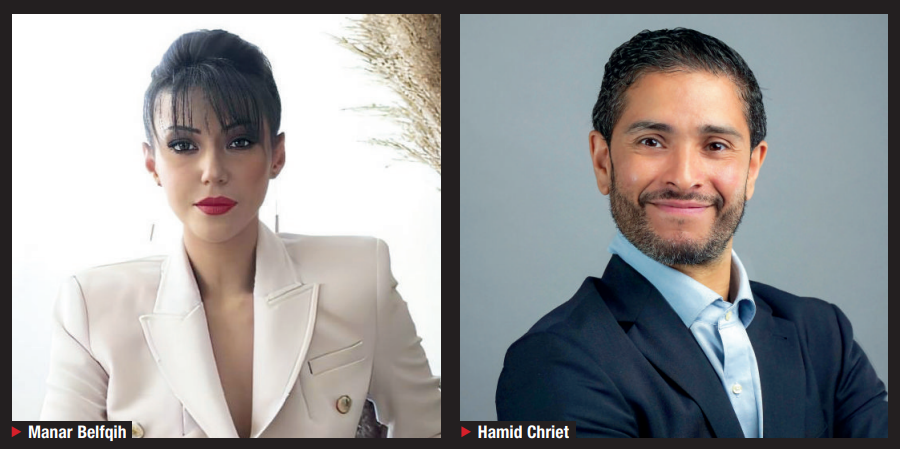
Alors que le Maroc accélère sa transformation numérique, la multiplication des cyberattaques met en lumière les fragilités persistantes des entreprises et des institutions. Faible culture de cybersécurité, sous-investissement, risques de crise systémique et montée des menaces hybrides : Manar Belfqih, fondatrice du Moroccan Center for Business Intelligence et titulaire d'une expertise en stratégie et en intelligence économique de l'Ecole de guerre économique de Paris, et Hamid Chriet, expert en cybersécurité et en gestion des risques stratégiques, dressent un état des lieux sans concession et esquissent les pistes pour renforcer la résilience numérique du Royaume.
Par Z. A.
Seulement 22% des PME marocaines disposent d’un plan de réponse aux incidents et moins de 15% ont un budget dédié à la cybersécurité. Les coûts liés à la mise en place d’une stratégie de gestion des risques cyber «sont encore perçus comme une dépense subie plutôt que comme un investissement générateur de valeur», explique Manar Belfqih. Au même titre que les PME, les grandes entreprises subissent les mêmes attaques.
Si les grandes entreprises et les banques constituent des cibles prioritaires, «les cybercriminels exploitent précisément cette logique. Ils savent que les PME, se croyant à l’abri, relâchent leur vigilance et deviennent ainsi des cibles d’une vulnérabilité criante», confie la fondatrice du Moroccan Center for Business Intelligence. Et d’ajouter: «Au Maroc, la menace cybernétique demeure souvent perçue comme un risque lointain, frappant ‘les autres’, et non comme une réalité tangible».
La culture de la cybersécurité reste «embryonnaire» au Maroc. L’idée commune qui persiste est qu’il «s’agit d’un phénomène abstrait, ce qui constitue le principal danger», alerte la spécialiste en intelligence économique. En 2025, c’est près de 21 millions de tentatives de cyberattaques qui ont été détectées au Maroc, d’après Kaspersky. L’année d’avant, Microsoft a recensé 12,6 millions de tentatives contre le Royaume.
Stress test
Alors, si une cyberattaque vise une banque de taille significative, cela risque-t-il de provoquer une crise de confiance systémique dans le secteur financier marocain, un Bank-Run numérique (une panique bancaire) ? Pour Hamid Chriet, oui il s’agit d’un scénario crédible : «une cyberattaque endommage la valeur de marque de 12 à 25% et la reprise complète de la réputation prend en moyenne 11,8 mois», explique l’expert en cybersécurité en citant des études internationales. En l’espace de quelques minutes, «une panique numérique» peut avoir lieu. «Ma recommandation : Bank Al-Maghrib doit imposer des plans de communication crise cyber au même titre que les plans de liquidité. C'est aujourd'hui un trou dans la raquette», note Hamid Chriet. En France, la Banque centrale impose des stress tests cyber aux banques systémiques.
Au Maroc, «des stress tests existent mais restent internes et confidentiels», explique notre source. Et d’ajouter que «la circulaire BAM sur la résilience opérationnelle (2024, inspirée de Dora) est un cadre solide. À titre de comparaison, la BCE publie des résultats agrégés». 73% des entreprises marocaines considèrent la cybersécurité comme un enjeu critique, mais seulement 33% investissent suffisamment pour se protéger réellement. Le benchmark international montre que les organisations considèrent que «seulement 47% de leur résilience cyber est élevée, alors que les attaques majeures surviennent environ une fois par mois», note Hamid Chriet.
Éducation numérique
L’État et les entreprises se sont engagés dans une transformation numérique sans précédent. Mais ce n’est que récemment que la cybersécurité a commencé à occuper le devant de la scène. Manar Belfqih dénonce le fait que le discours demeure trop technique pour être accessible. «L'éducation numérique et la cybersécurité reposent avant tout sur ce que l’on nomme l’hygiène numérique», c’est-à-dire l’ensemble des bonnes pratiques permettant d’utiliser le web sans s’y exposer inutilement. Une notion «fondamentale» qui reste à ce jour «largement absente», selon la fondatrice du Moroccan Center for Business Intelligence. La meilleure approche, selon elle, serait de vulgariser les concepts, pour des domaines à haut risque, notamment les infrastructures vitales telles que les télécommunications, l’eau ou l’électricité. Cela consisterait à instaurer des «formations obligatoires pour l’ensemble des collaborateurs», en priorité ceux des secteurs stratégiques et des institutions étatiques. Tandis que Hamid Chriet plaide pour une «transparence partielle au Maroc» qui serait «un signal de maturité».
D’ailleurs, pour renforcer la sécurité, Manar Belfqih préconise la mise en place d’un centre de commandement opérationnel capable de centraliser et de coordonner la sécurité numérique ainsi que la protection des données sensibles des entités publiques et privées. Par exemple, le Conseil supérieur de la sécurité, institué par l’article 45 de la Constitution, accomplit des missions reconnues à l’échelle internationale. «Ce modèle pourrait utilement être transposé au domaine numérique», affirme Manar Belfqih. Ainsi, en centralisant la gouvernance et la cybersécurité, «l’efficacité deviendrait plus tangible», tant au niveau des structures étatiques et privées que «pour le citoyen lui-même et pour l’intelligence médiatique nationale».
Le profil de l’employé qui ouvre la porte aux cyberattaques «n’est pas le stagiaire, mais un cadre intermédiaire avec des droits élevés et trop confiant», explique Hamid Chriet. D’après le Data Breach Investigation Report 2025 de Verizon, le facteur humain contribue à environ 60% des violations. L'implication des tierces parties dans les violations a doublé, atteignant 30% des cas. La solution, selon l’expert en cybersécurité, est de mettre en place des simulations de phishing ciblées par profil, adossées à des programmes de formation.
Se relever d’une cyberattaque
Quand une entreprise est attaquée, combien de temps faut-il pour se relever, et quel est l'ordre de grandeur des coûts réels ? Dans les faits, il y aurait une attaque majeure par mois, qui coûte plus de 5 millions de dollars (M$) et nécessite un arrêt de 12 jours, d’après Ponemon 2025. Pour la même année, IBM a souligné que le coût moyen d’une attaque serait aux alentours de 4,44 M$ et le délai d’identification de 241 jours. Quand une PME marocaine est paralysée par un ransomware et perd plusieurs semaines d'activité, c’est l’entreprise elle-même qui doit supporter l’essentiel de la charge financière et opérationnelle. La perte d’exploitation liée à l’arrêt de l’activité, les coûts de remise en état des systèmes, la mobilisation d’experts en réponse à l’incident, et le cas échéant le paiement de la rançon, reposent sur la trésorerie de la PME.
«Quant au filet de sécurité, il reste embryonnaire au Maroc. Quelques assureurs proposent des contrats couvrant la perte d’exploitation, les frais d’investigation et la gestion de crise», affirme Manar Belfqih. Mais, selon elle, le taux de souscription demeure très faible. De plus, «L'État marocain n’indemnise pas les entreprises victimes de cyberattaques», ajoute-t-elle. Son rôle se limite à l’accompagnement via la DGSSI, la gendarmerie et la police judiciaire pour l’enquête et l’attribution technique. À ce jour, il n’existe «aucun fonds de compensation», contrairement à «certains dispositifs étrangers dédiés aux infrastructures critiques».
La fondatrice du Moroccan Center for Business Intelligence souligne que le coût «ne se limite pas à la rançon, il inclut la perte de confiance des clients, la dégradation de l’image et parfois la cessation d’activité». Hamid Chriet prévient qu’investir avant «coûte 5 à 10 fois moins cher que réparer après». Dans le détail, une holding «qui consacre 5% de son budget IT à la résilience cyber réduit son temps d’arrêt de 70% et son coût de reprise de 50%». Cyberassurance En Europe, le marché de la cyberassurance explose. Mais au Maroc, malgré la montée des cyberattaques et l’accélération numérique, le «marché reste quasi inexistant», d’après Manar Belfqih. À l'étranger, des solutions existent via des courtiers internationaux. «Un assureur n’assure que ce qu’il peut évaluer. Sans visibilité sur le niveau réel de sécurité, les assureurs considèrent le risque comme trop opaque à tarifer», explique l’experte. Elle considère que ce socle «est encore en construction au Maroc». Pour cela, il faudrait en premier lieu standardiser les pratiques en termes de cybersécurité et avoir des données fiables.
«Il faut d’abord une certaine maturité, non pas du marché, mais des consciences concernant la manière avec laquelle il faut aborder la cybersécurité», explique-telle. Hamid Chriet, quant à lui, considère que c’est une réelle opportunité «pour un acteur marocain de créer le premier pool cyberassurance, adossé à un CERT national (équipe d'experts en cybersécurité chargée de la prévention, de la détection et de la réponse aux incidents informatiques)». Les données internationales montrent que les organisations ayant une cyberassurance mature réduisent leur coût de violation de près de 2 millions de dollars en moyenne, rappelle l’expert. Les experts en cybersécurité à l’international alertent également sur des risques spécifiques au contexte marocain, notamment les cyberattaques ciblant les infrastructures numériques liées à la préparation de la Coupe du monde. Quel est le pire scénario ? Pour Hamid Chriet, cela consisterait en une «manipulation en temps réel, tel un deepfake d'une autorité ordonnant une évacuation, ou une fausse alerte à la bombe». L’IA générative rend ces attaques «plus sophistiquées».
D’après le Data Breach Investigation Report 2025, l'exploitation des vulnérabilités a augmenté de 34% et les ransomwares concernent désormais 44% des violations. Comment protéger une PME ? Manar Belfqih avance trois recommandations majeures : l’instauration d’une hygiène numérique rigoureuse avec formation des collaborateurs, une politique de mots de passe robustes avec authentification multifacteurs, une sauvegarde hors ligne, chiffrée et testée, et enfin la bonne sélection des collaborateurs avec un contrôle robuste des accès.
«Il y a eu plusieurs cas dans lesquels un stagiaire envoyé par une entreprise concurrente implantera un malware simplement grâce à une clé USB», alerte l’experte en stratégie et en intelligence économique. Ces mesures relèvent de la «discipline opérationnelle et de gouvernance» et ne nécessitent pas «un budget de grande entreprise». À noter toutefois, que dès que vous disposez d’un accès à Internet et d’un terminal (téléphone, tablette, ordinateur ou autre), vous devenez une cible potentielle de cyberattaques. Guerre hybride et biologique Selon l'OTAN, la guerre hybride vise à ébranler la confiance de l'opinion publique dans les institutions, principalement en lançant des cyberattaques contre des infrastructures critiques ou en utilisant des méthodes ciblées de désinformation. Elle permet à des États, organisations terroristes et acteurs criminels d'influencer, à faible coût et avec une réelle efficacité, les décisions d'autres États, tout en bénéficiant d'un relatif anonymat. Faux comptes, fuites massives de données, campagnes virales coordonnées, le Maroc est devenu la cible d'une guerre d'un nouveau type, où l'arme principale n'est ni le missile ni la sanction, mais le récit. «L'attaque d'avril 2025, qui a vu la fuite de documents sensibles d’institutions publiques, a agi comme un électrochoc au niveau du Royaume», indique Manar Belfqih. Mais ce ne sont pas uniquement les institutions publiques du Royaume qui sont touchées.
D’après l’experte en stratégie et intelligence économique, les laboratoires de recherche, de plus en plus connectés, ne sont pas épargnés, puisqu’ils sont devenus «des cibles de la cyberbiosécurité». Manar Belfqih explique qu’un «simple agent numérique malveillant peut exfiltrer des séquences d’ADN virales stockées dans le cloud». D’ailleurs, le sabotage des systèmes de cryoconservation «peut permettre de récupérer des souches pathogènes exploitables dans un contexte de confrontation interétatique». Ce qui fait que la dangerosité de ce modus operanti «réside dans la difficulté à attribuer l’attaque à un État, une organisation ou une coordination entre les deux», précise-t-elle. Elle poursuit que «tout cela démontre que nul n’est épargné : grandes entreprises, PME, laboratoires, institutions et citoyens.
La seule parade consiste à adopter, a minima, une hygiène numérique rigoureuse, à diffuser une culture élémentaire de l’éducation numérique, et à instituer un département cyber associant ingénieurs et managers spécialisés en gestion des risques et de crise». Manar Belfqih dénonce l’adoption «par un pays comme le nôtre, de stratégies de digitalisation dépourvues de stratégies de sécurisation concomitantes, tant en termes d’investissement que de formation et de sensibilisation. Les récentes cyberattaques ne font que confirmer cette inquiétude», conclut-elle.