Menu
fermer

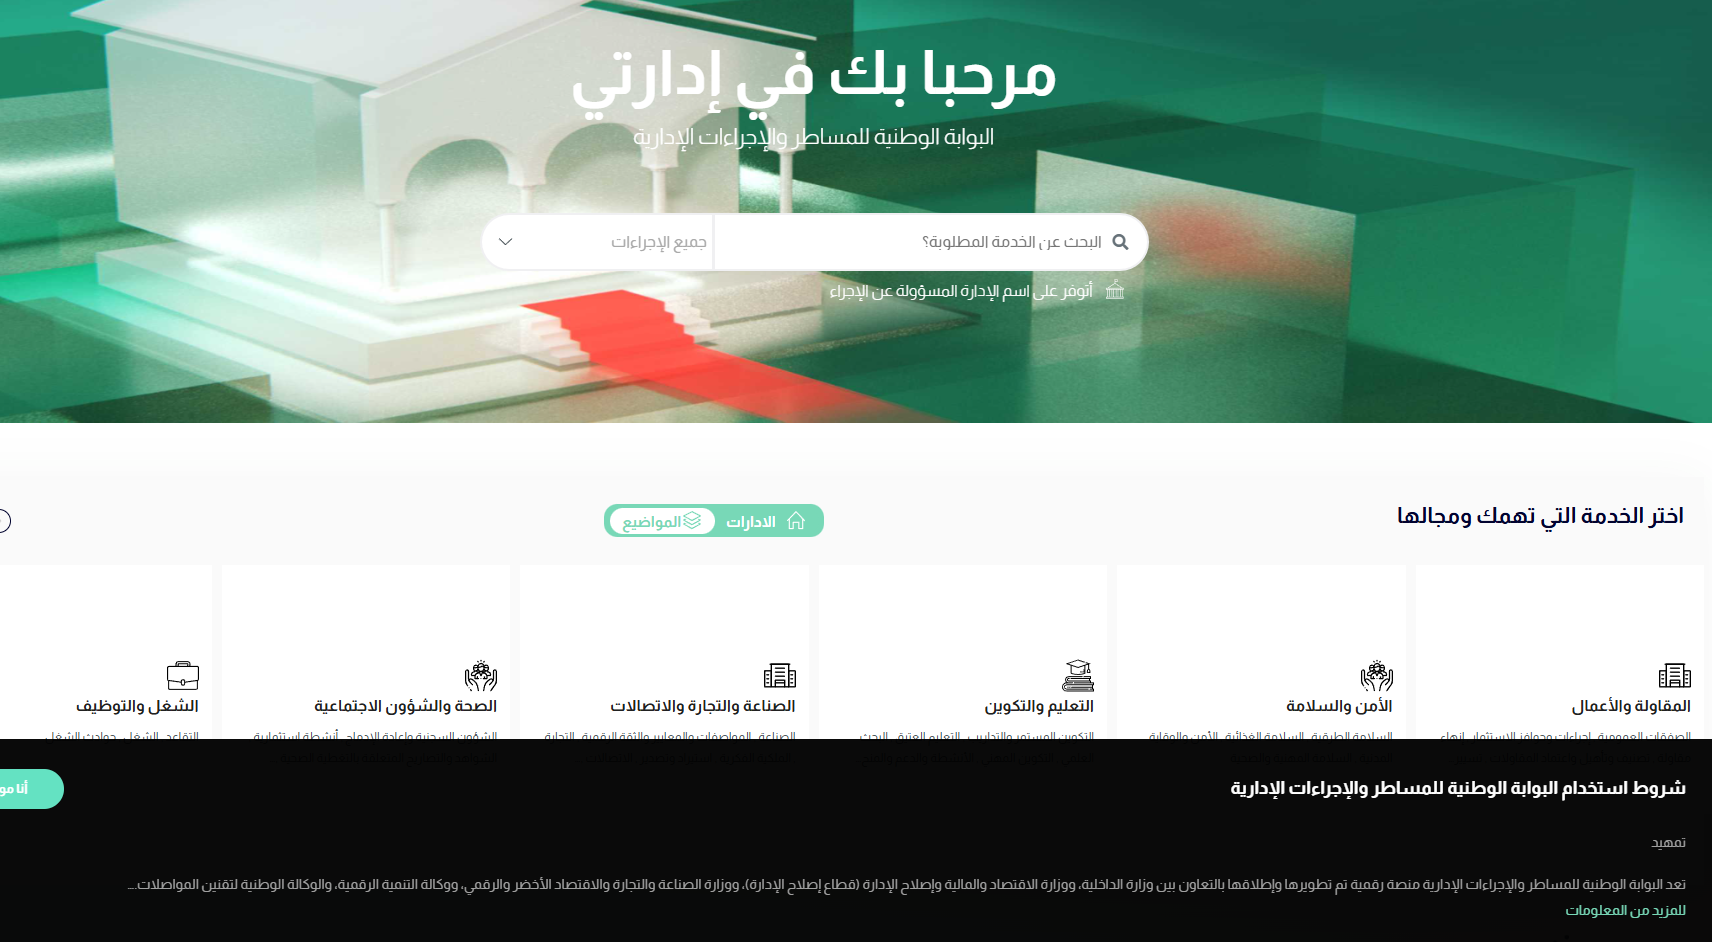
La ministre de la Transition numérique et de la Réforme de l’administration, Amal El Fallah Seghrouchni, a présenté "Idarati" comme une évolution architecturale du système d’information de l’administration, avec l’ambition de passer d’une juxtaposition de plateformes à une infrastructure numérique unifiée, orientée services.
Sur le plan technique, le projet repose sur une logique de méta-application, conçue comme une couche d’orchestration au-dessus des systèmes existants. Contrairement à une refonte complète des plateformes administratives, Idarati vise à interconnecter les services déjà digitalisés – plus de 600 à ce stade – via des mécanismes d’interopérabilité, tout en conservant l’autonomie des systèmes métiers propres à chaque administration.
L’un des piliers du dispositif est la mise en place d’une identité numérique unifiée, servant de socle d’authentification unique pour l’ensemble des services. Cette identité constitue le point d’entrée sécurisé de l’écosystème, permettant de gérer les accès, les autorisations et la traçabilité des usages, en coordination avec les autorités compétentes. Elle remplace la multiplication actuelle des comptes et identifiants, source de complexité et de vulnérabilités potentielles.
Autre composante clé : la wallet nationale numérique, conçue comme un espace de stockage sécurisé des documents et attributs administratifs. D’un point de vue architectural, ce modèle repose sur une segmentation stricte des données. Chaque administration dispose d’un environnement dédié, tandis que l’usager conserve la maîtrise des informations partagées. Cette approche vise à limiter les flux de données transversaux et à réduire la surface d’attaque en cas d’incident de sécurité.
Le projet introduit également le concept de “identifiants sectoriels”, attribués par domaine fonctionnel (santé, fiscalité, transport, protection sociale, etc.). Ces identifiants permettent de cloisonner les données par usage, évitant leur agrégation dans un référentiel unique. Sur le plan de la sécurité, ce choix technique répond à une logique de minimisation des données et de compartimentation, couramment utilisée dans les architectures sensibles.
En matière de cybersécurité, Idarati s’appuie sur les principes de “security by design” et de “privacy by design”, intégrés dès la phase de conception des systèmes. Cela implique l’usage de mécanismes de chiffrement, de gestion fine des habilitations, de journalisation des accès et de contrôles continus, en coordination avec les organismes nationaux en charge de la sécurité des systèmes d’information et de la protection des données personnelles.
L’intégration de briques d’intelligence artificielle est envisagée principalement au niveau de l’interface et de l’orchestration des services. Ces outils doivent permettre d’orienter l’usager vers les démarches pertinentes, de réduire les erreurs de saisie et d’optimiser les parcours, sans intervenir directement sur les systèmes métiers sous-jacents.
Enfin, le déploiement du projet repose sur une gouvernance progressive, matérialisée par des conventions entre le ministère porteur et les administrations partenaires. Cette approche vise à assurer une montée en charge maîtrisée, tout en tenant compte de l’hétérogénéité des systèmes d’information existants et des contraintes opérationnelles propres à chaque entité.